Segurança na nuvem
31 artigos, mais recentes primeiro.
#agentless-scanning#alert-management#alerts#attack-paths#automation#azure-devops#azure-event-grid#azure-firewall#azure-key-vault#azure-logic-apps#azure-storage#azure-subscriptions#azure-virtual-machines#cloud-security#cloud-security-graph#cloudflare#code-scanning#codeql#configuration#container-security#credential-security#cspm#cybersecurity#data-protection#defender-for-cloud#defender-for-servers#defender-for-storage#delegated-bypass#dependabot#devops-security#devsecops#dns#firewall-policy#github#github-actions#github-advanced-security#github-code-security#github-secret-protection#governance#governance-rules#infrastructure-as-code#linux#log-analytics#malware-scanning#msdo#network-security-groups#performance#permissions#pull-request-annotations#push-protection#regulatory-compliance#remediation#rule-configuration#secret-scanning#secure-score#security-architecture#security-benchmark#security-configurations#security-posture#security-prioritisation#security-workflow#structured-logging#supply-chain-security#suppression-rules#troubleshooting#vm-security#vulnerability-management#waf#workload-protection#zero-trust
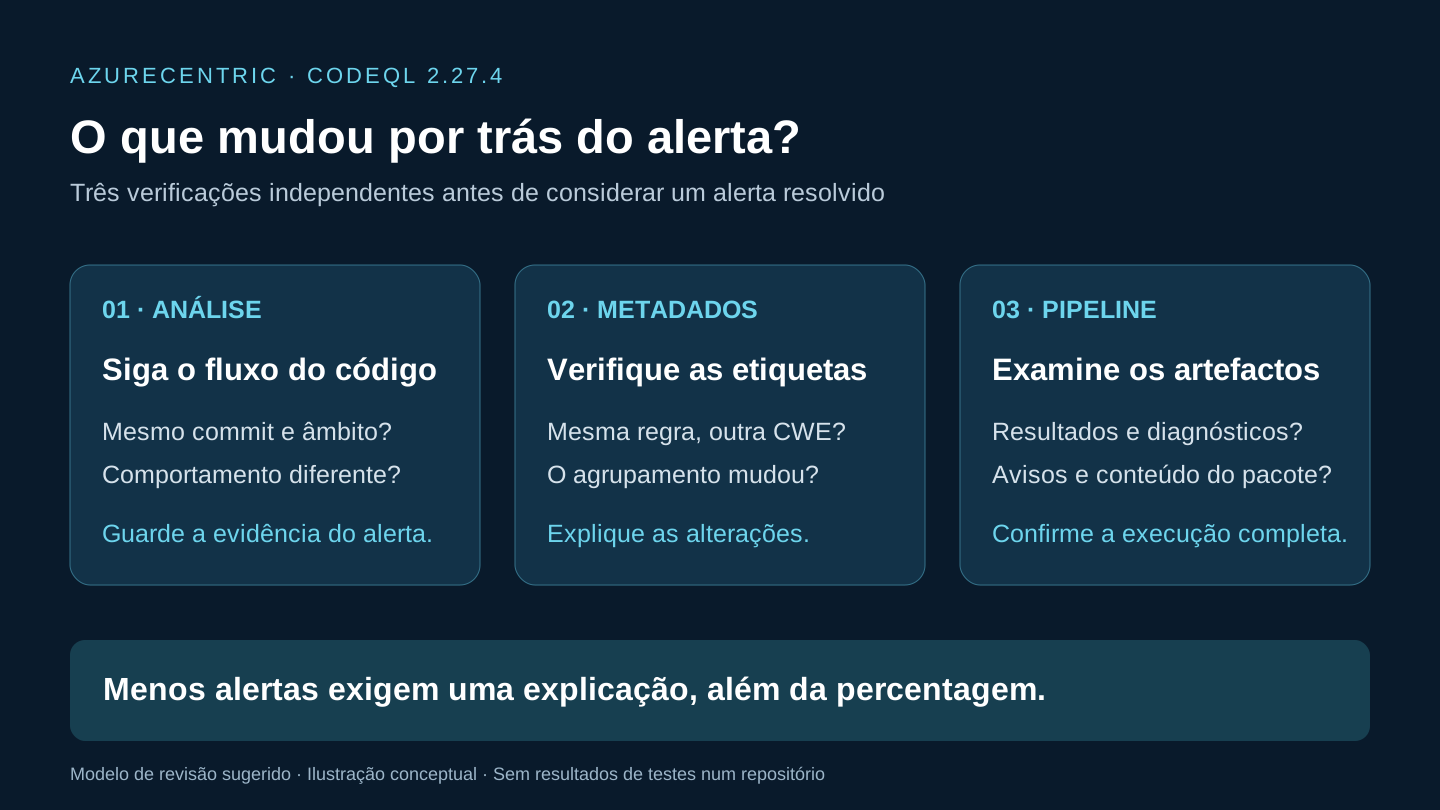 CodeQL 2.27.4: o que verificar antes de fechar alertas Reveja o anúncio do CodeQL 2.27.4: alterações nas consultas, relatórios CWE e verificações do pipeline antes de interpretar uma redução dos alertas.
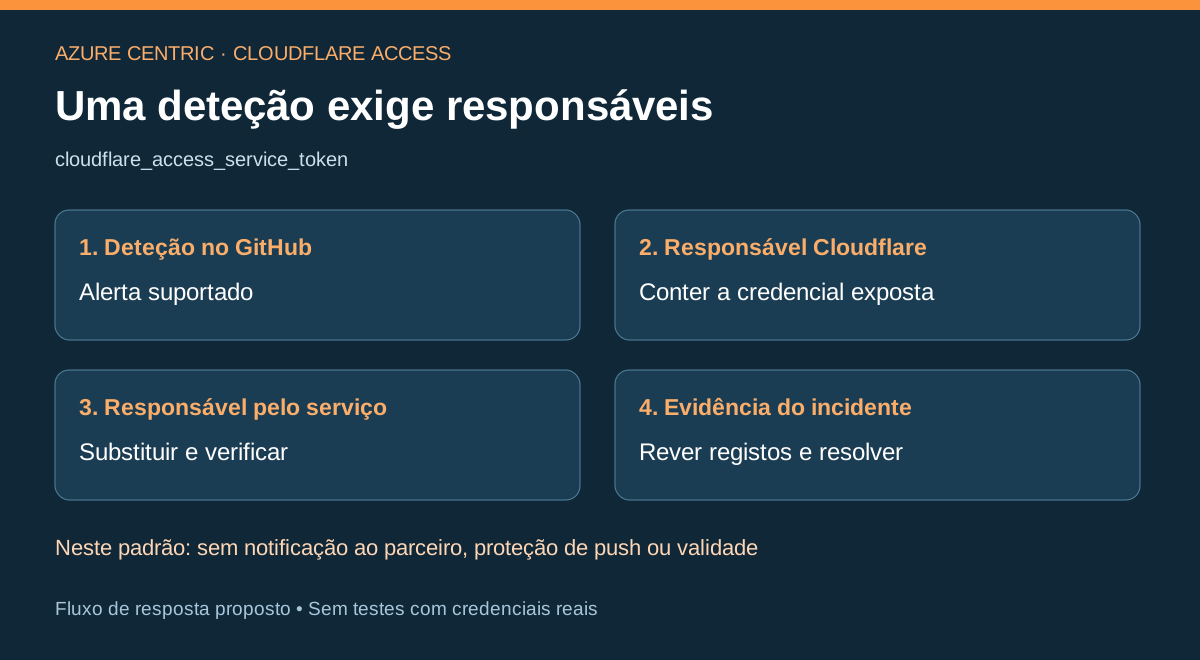 Deteção de tokens de serviço do Cloudflare: mantenha a revogação no procedimento
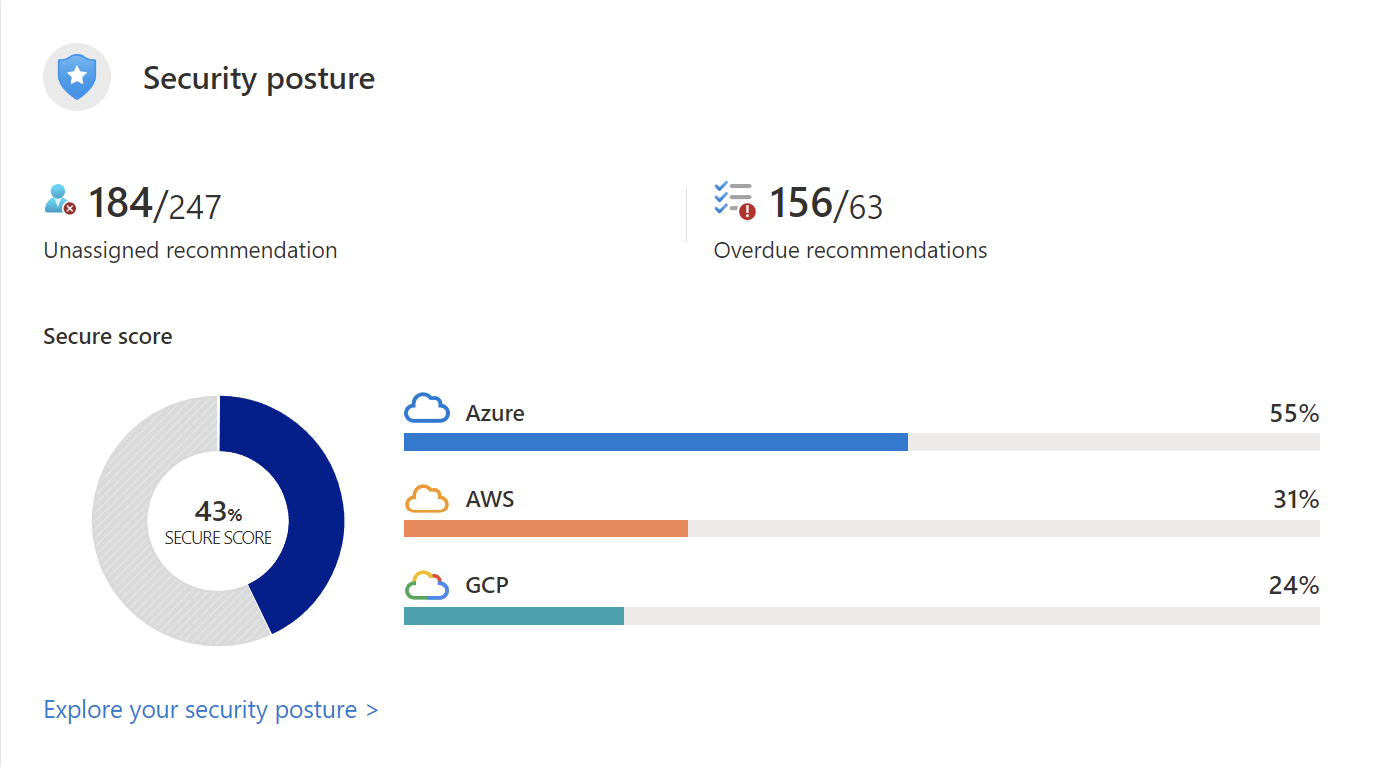 Uma pontuação de segurança que conduz a ações, não apenas a uma percentagem semanal
Todos os artigos desta categoria
 Pausa do Dependabot por inatividade: verifique a cobertura antes de 8 de dezembro
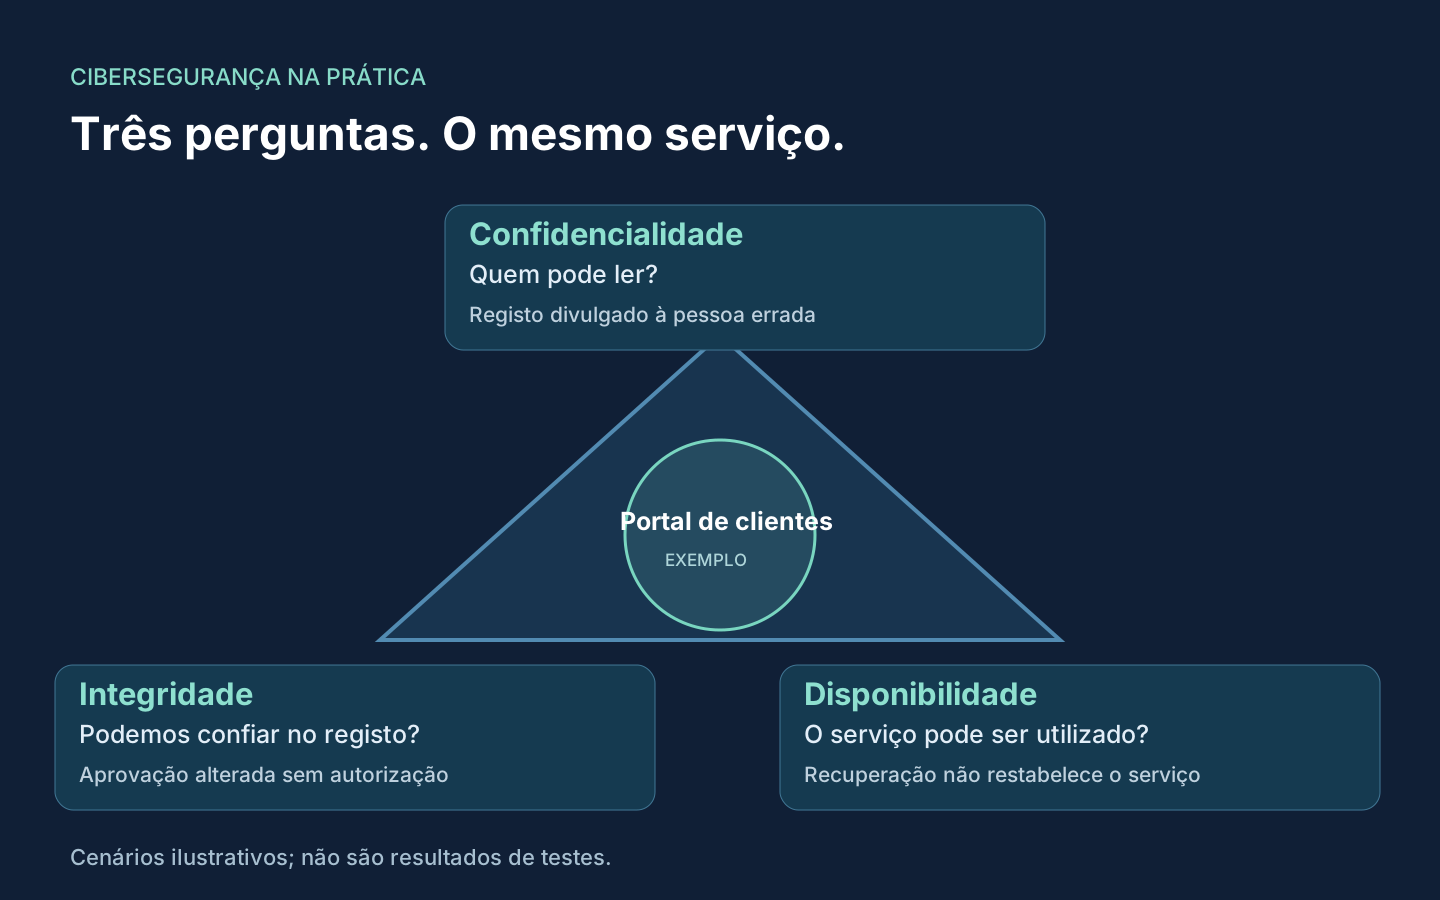 A tríade CIA: três perguntas sobre o mesmo serviço
 Análise de segredos do GitHub: reveja os novos filtros e o procedimento de rotação
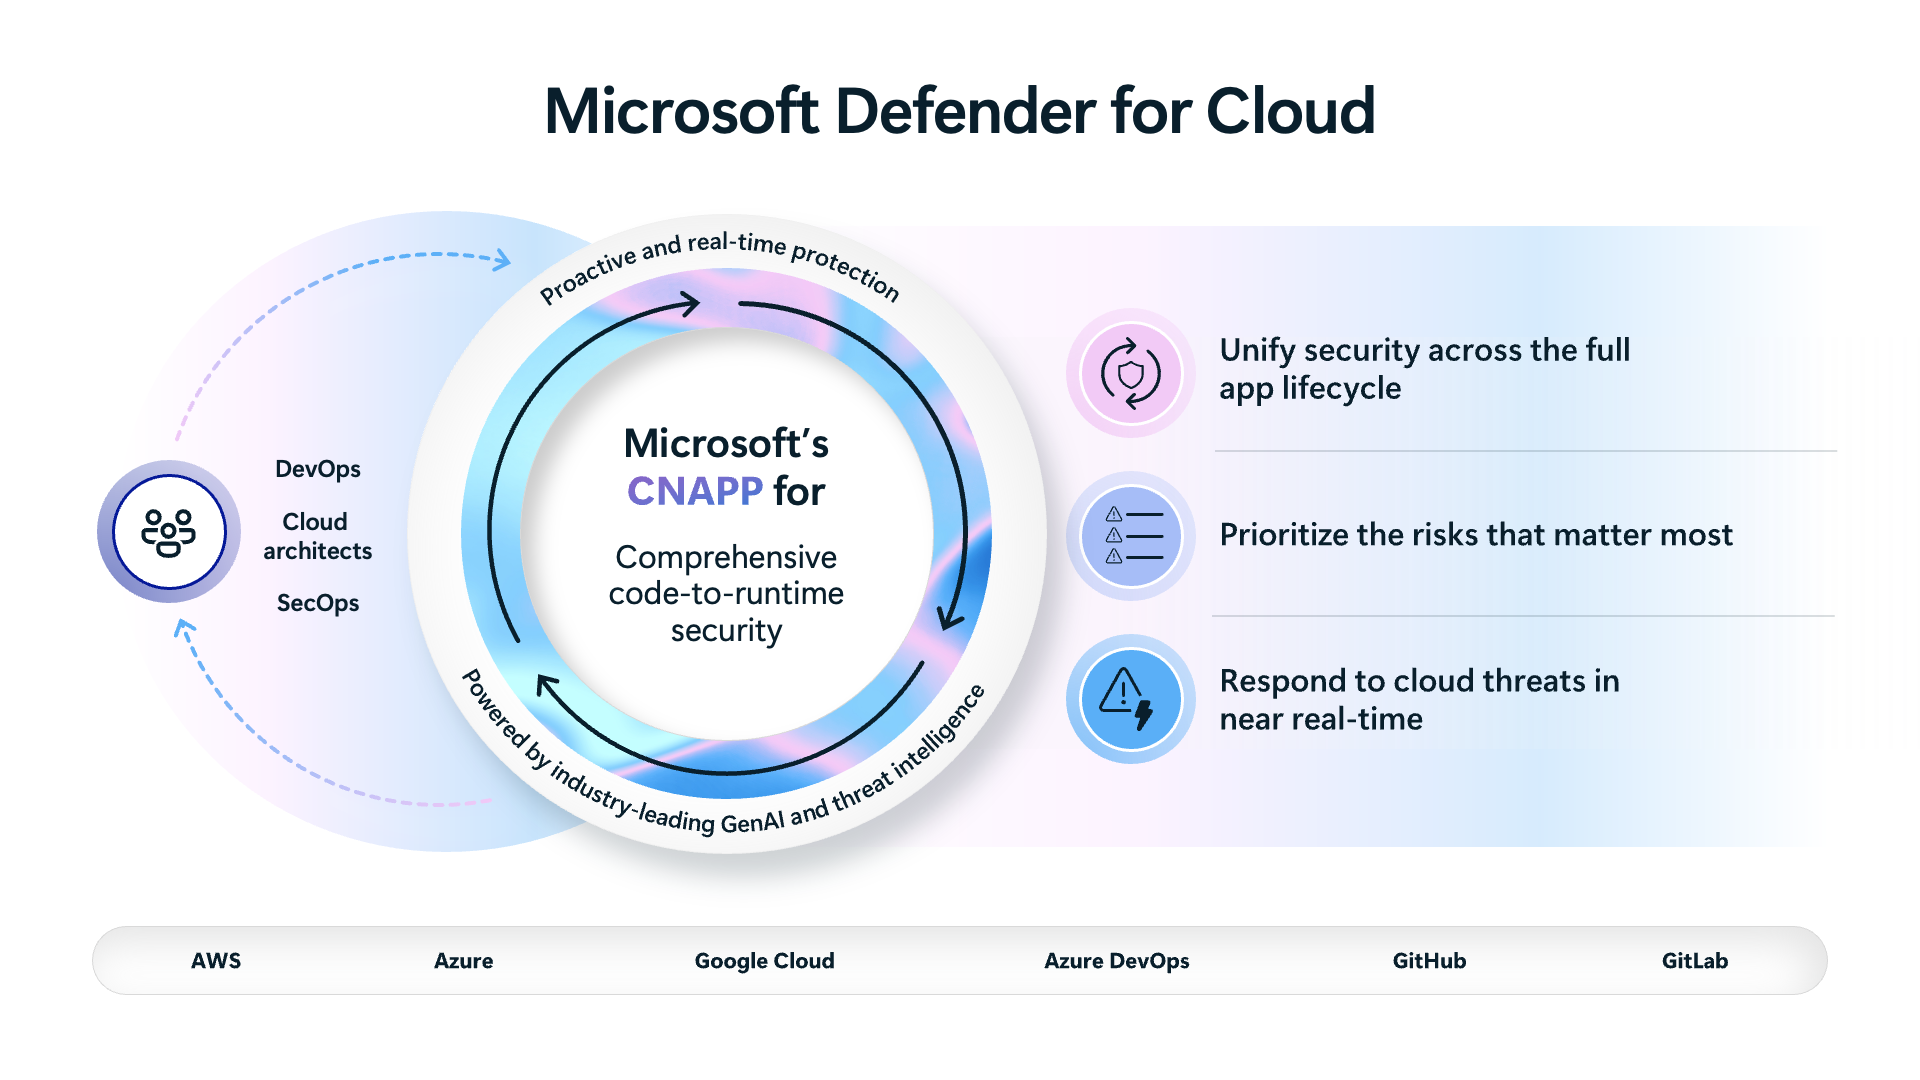 O que é realmente o Defender for Cloud: CNAPP em linguagem simples
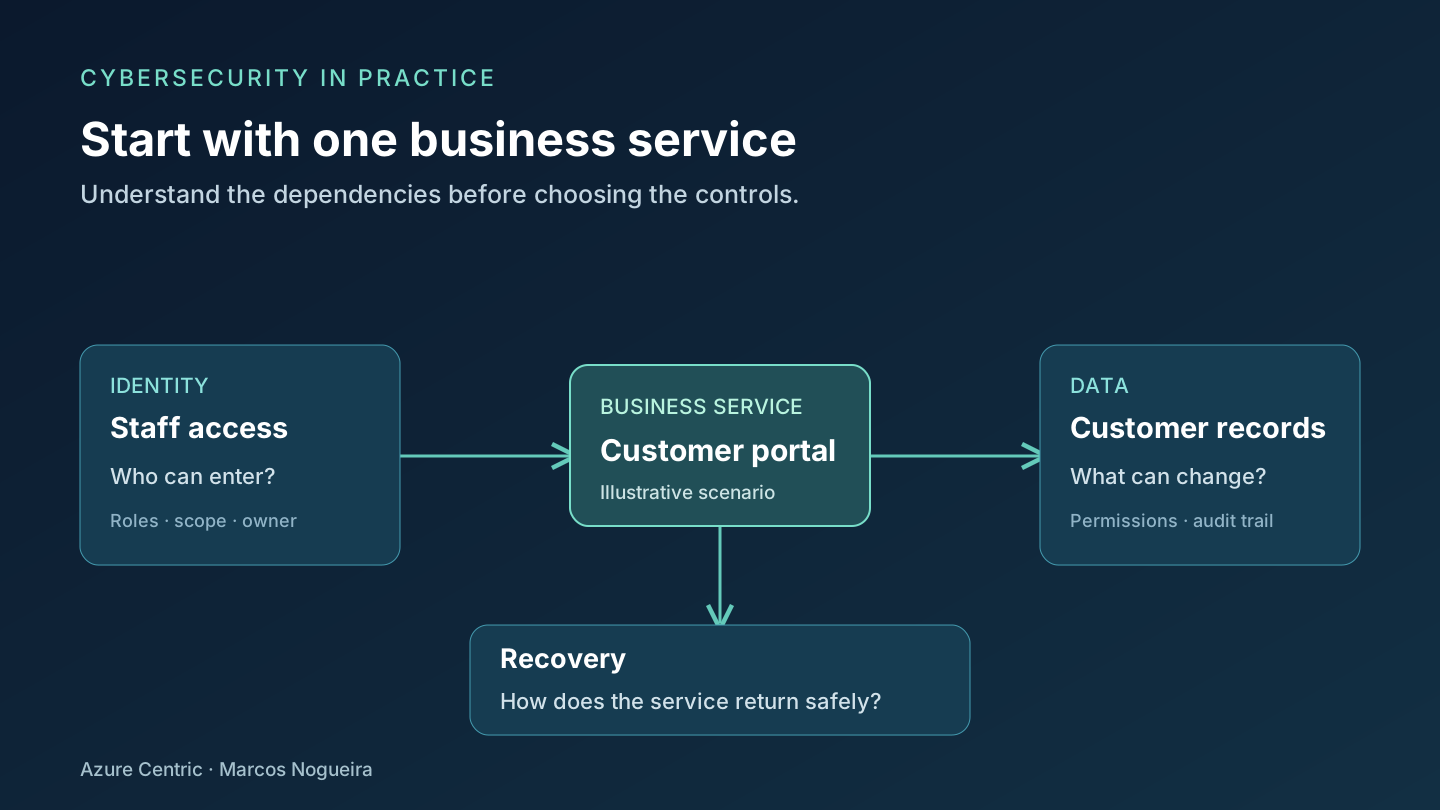 A cibersegurança começa com o que a sua empresa precisa de proteger Find gaps between enabled Defender plans and protected resources Build a security review into a new Azure workload Investigate a CodeQL alert before merging a pull request
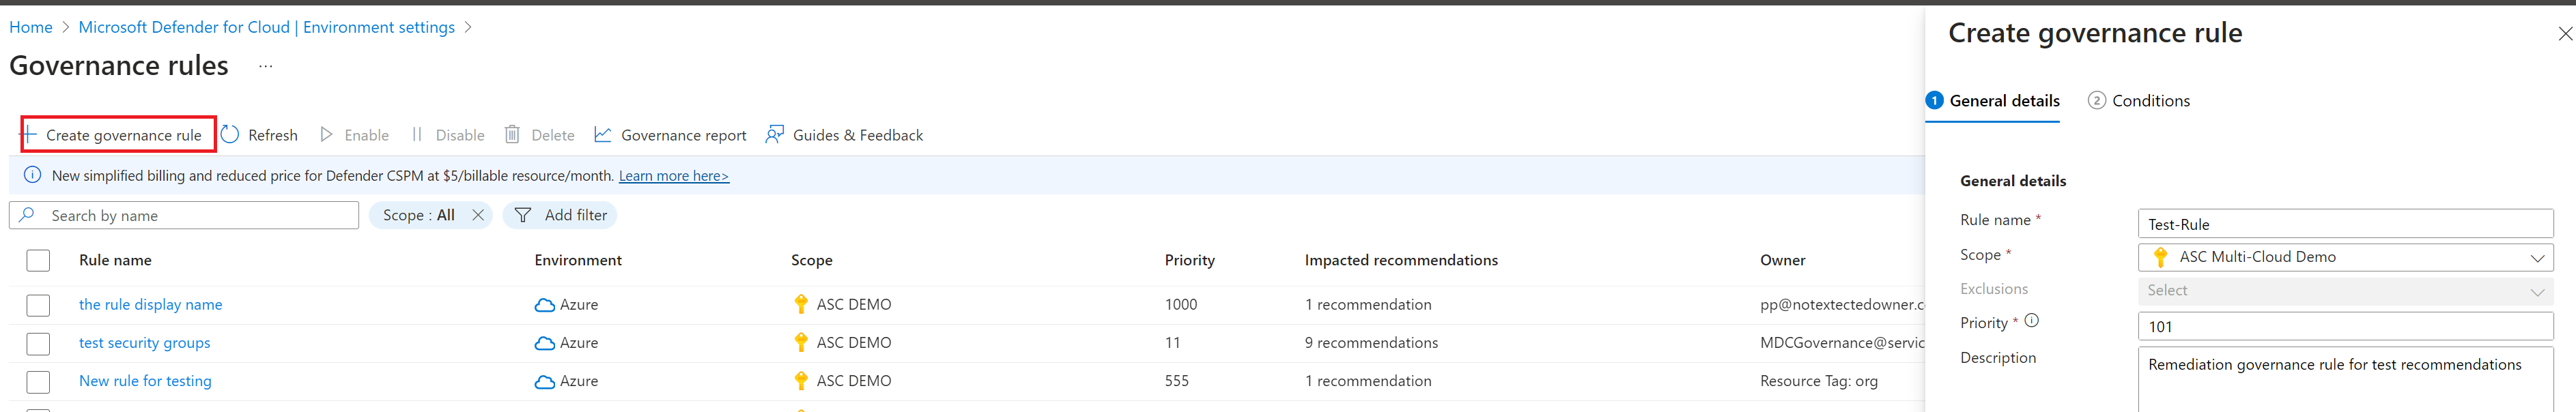 Set useful boundaries for security exemptions
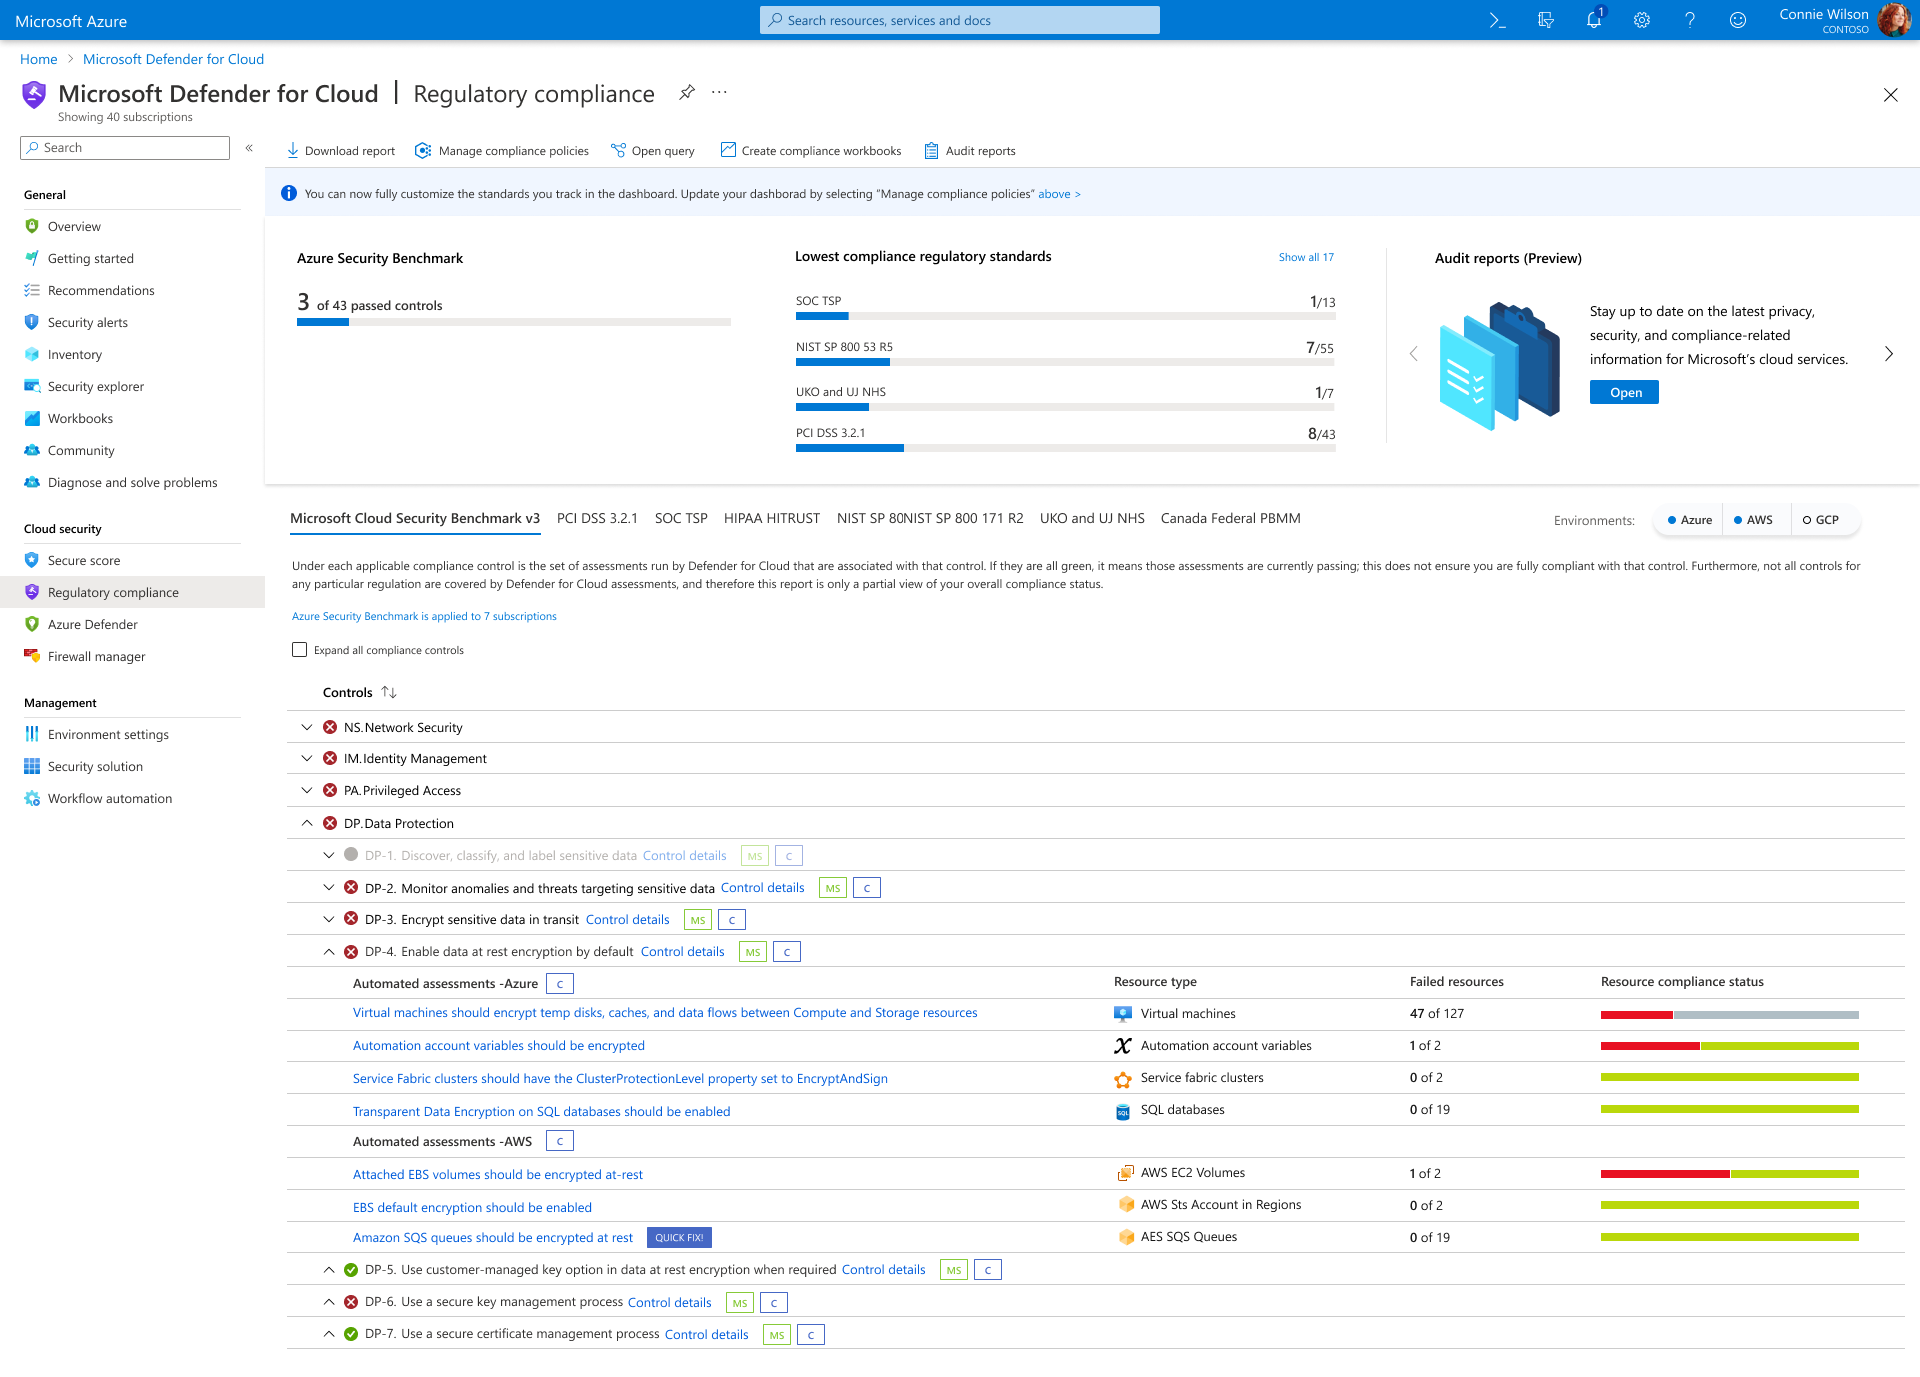 Review the regulatory compliance dashboard in Defender for Cloud Assign owners to cloud security recommendations Choose between network security groups, Azure Firewall and WAF Configure malware scanning for an Azure Storage account
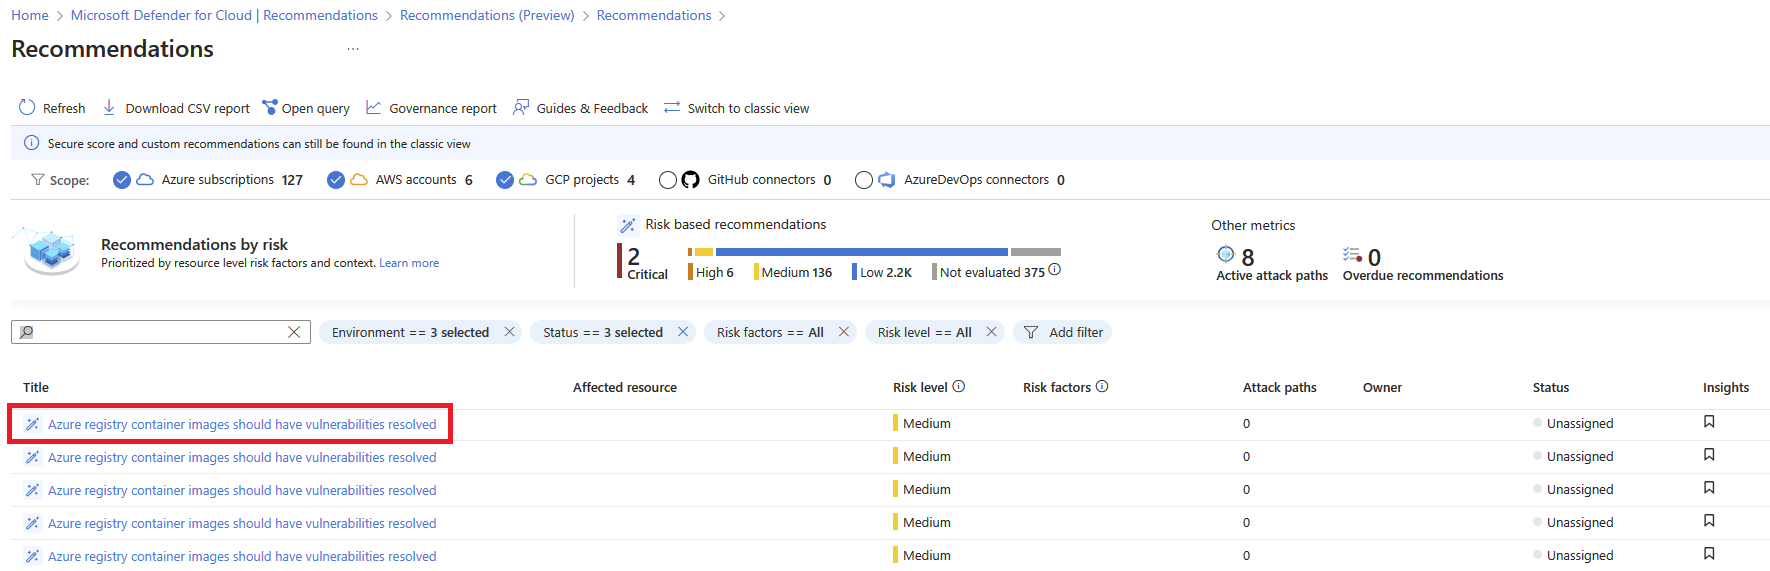 Investigate agentless vulnerability findings before remediation
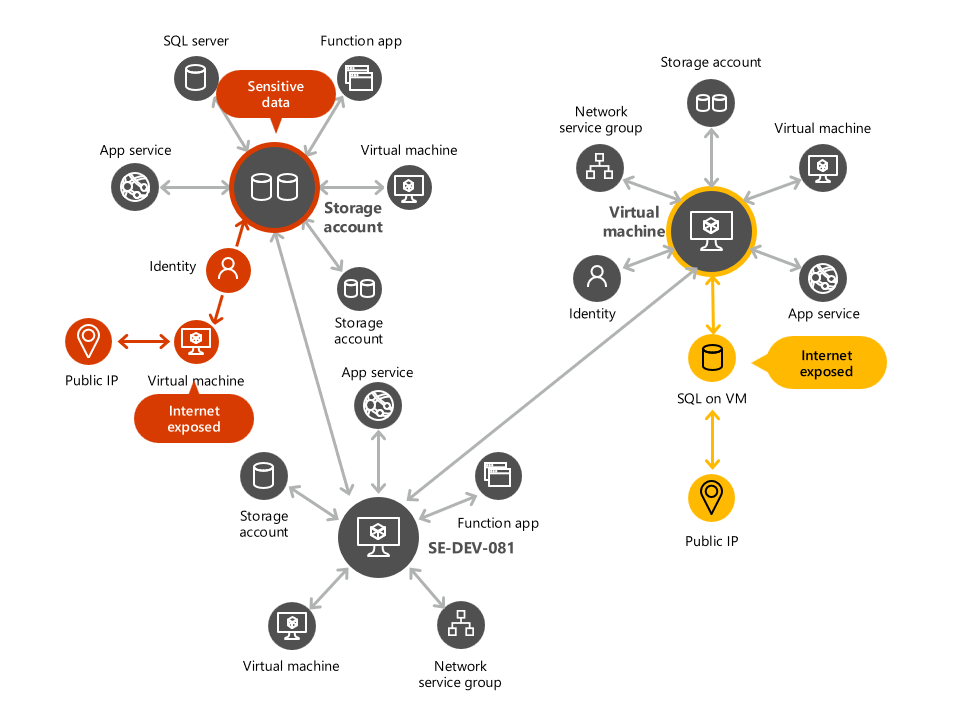 Use attack paths to prioritise exposed Azure resources Review repository protection as GitHub security product choices change
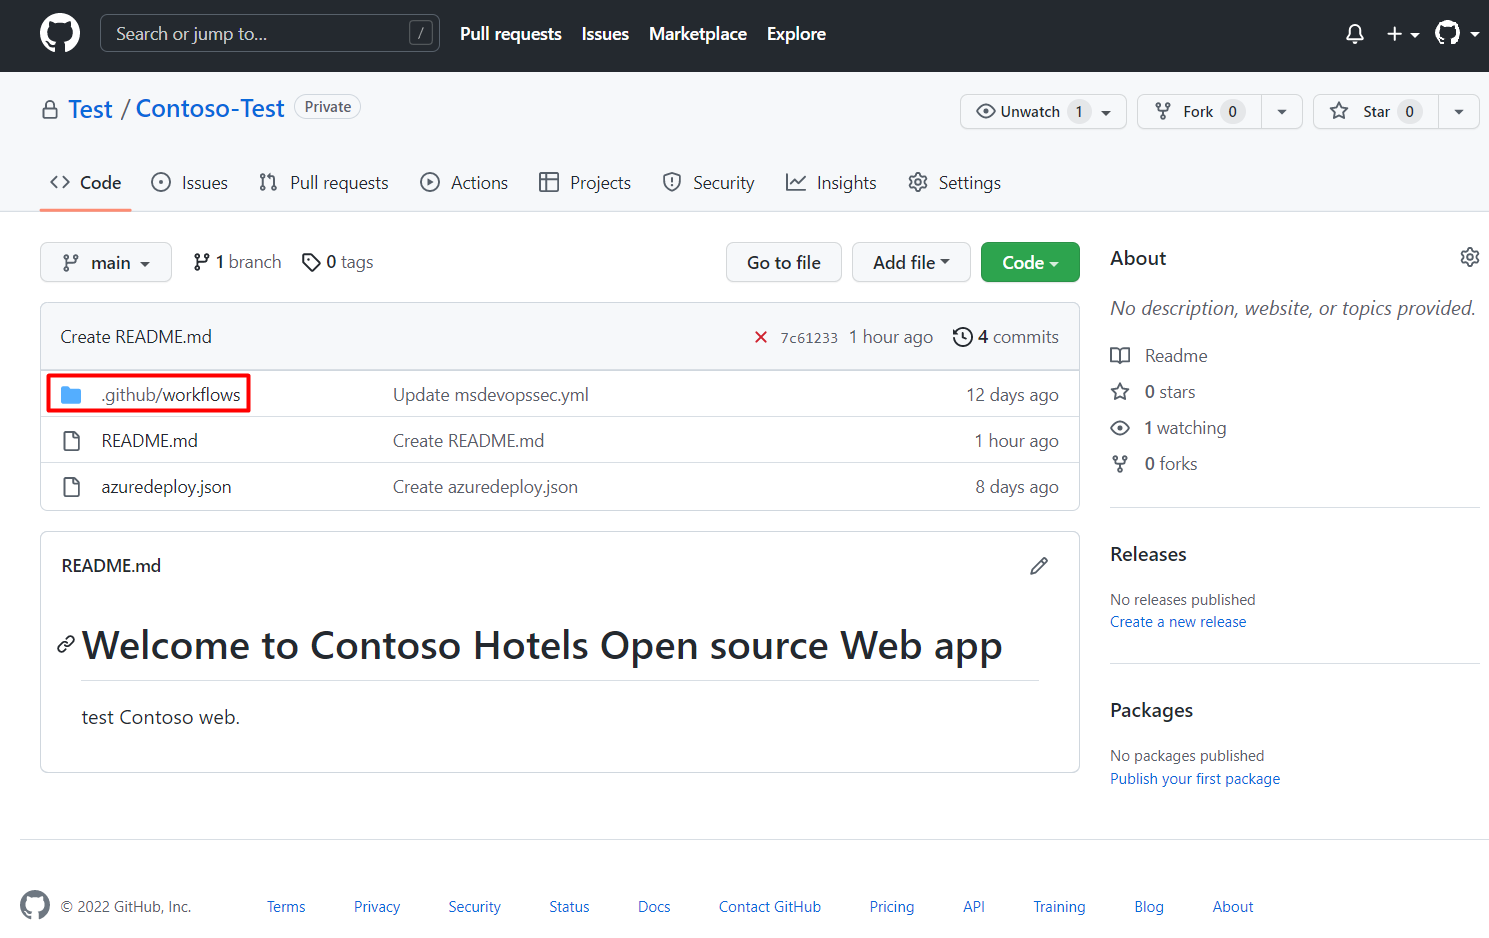 Review infrastructure security findings during a pull request GitHub Code Security and Secret Protection: plan for the new product choices Roll out GitHub push protection without disrupting developers Enable GitHub secret scanning and assign alert ownership Connect GitHub repositories to Defender for Cloud Trace a blocked outbound connection in Azure Firewall logs Keep Azure Firewall rules consistent with Firewall Policy Compare Defender plan coverage across subscriptions
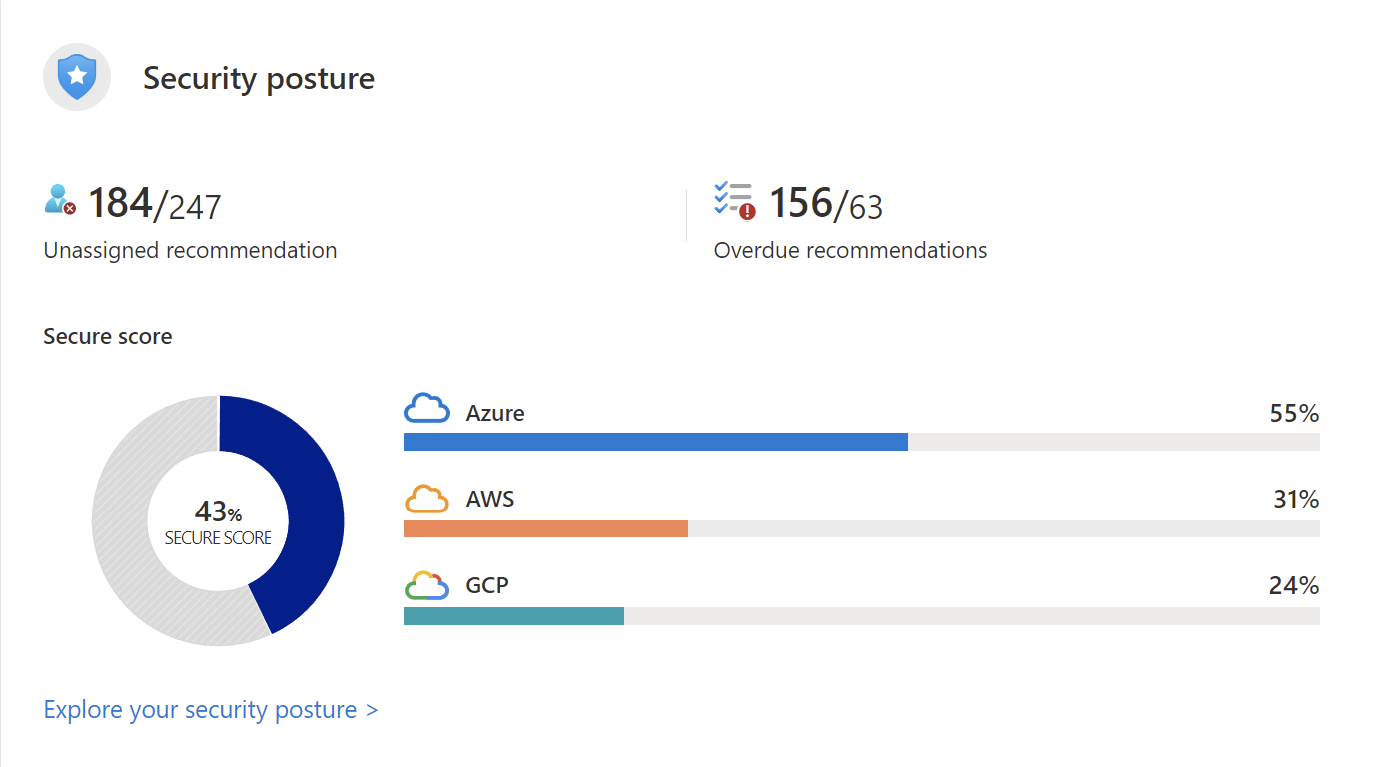 Turn secure score findings into a practical remediation queue
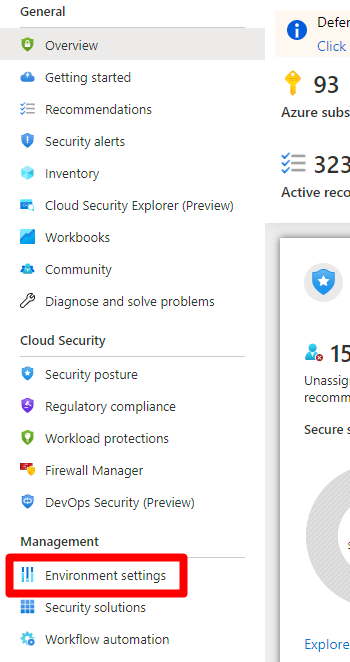 Enable Defender for Cloud with a clear subscription scope
 Understanding the limits on Azure Key Vault How to secure your Azure Virtual Machine